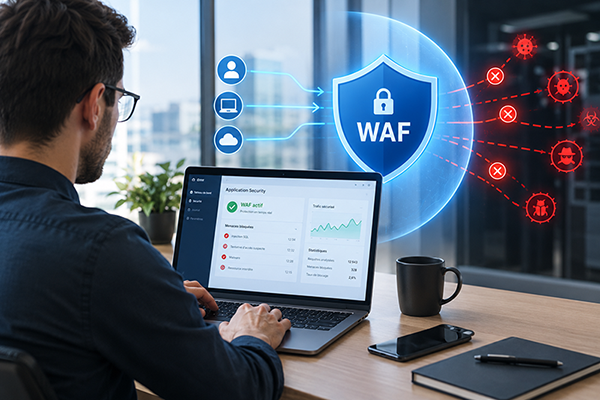
Un WAF (Web Application Firewall), ou pare-feu applicatif, est une solution de cybersécurité qui filtre en temps réel le trafic HTTP et HTTPS à destination de vos applications web : sites, portails, extranets, API. Placé entre Internet et vos serveurs, il inspecte chaque requête, bloque celles qui présentent un risque et laisse passer le trafic légitime.
Qu'est-ce qu'un WAF (Web Application Firewall) ?
Un WAF (Web Application Firewall), ou pare-feu applicatif web, est un dispositif de sécurité placé devant les applications web. Il analyse chaque requête HTTP et HTTPS reçue par un site, un portail ou une API, la compare à des règles de sécurité reconnues, puis décide de la laisser passer ou de la bloquer.
Contrairement à un pare-feu réseau, qui raisonne en adresses IP et en ports, le WAF ouvre la requête web et en lit le contenu : c'est cette lecture fine qui lui permet de distinguer un visiteur légitime d'une attaque déguisée en trafic normal.
Ce qu'un WAF bloque
Un WAF est conçu pour arrêter les attaques qui ciblent la couche applicative, notamment :
- Les injections SQL et les injections de code, qui exploitent les formulaires et les paramètres pour lire ou modifier une base de données ;
- Le cross-site scripting (XSS), qui injecte des scripts malveillants dans les pages vues par vos utilisateurs ;
- Le credential stuffing, les tentatives de connexion massives avec des identifiants volés ;
- Les robots malveillants et les requêtes abusives : scraping, soumission automatisée de formulaires ;
- L'exploitation de failles connues (CVE) sur les logiciels et composants que vos applications utilisent.
Ce qu'un WAF n'est pas
Un WAF ne remplace ni un pare-feu réseau, ni une protection Anti-DDoS. Le pare-feu réseau contrôle qui peut communiquer avec quoi, en filtrant les adresses et les ports. L'Anti-DDoS absorbe les attaques volumétriques qui visent à saturer votre bande passante ou vos serveurs. Le WAF, lui, se concentre sur le contenu des requêtes web : il constitue la troisième couche d'une défense en profondeur, complémentaire des deux autres.
Comment fonctionne un WAF ?
Le mode de déploiement le plus courant est le reverse proxy : le WAF se place devant vos serveurs d'application, reçoit les requêtes à leur place, les inspecte, puis les transmet si elles sont saines. Les internautes comme les attaquants parlent au WAF ; vos serveurs ne voient plus que du trafic filtré.
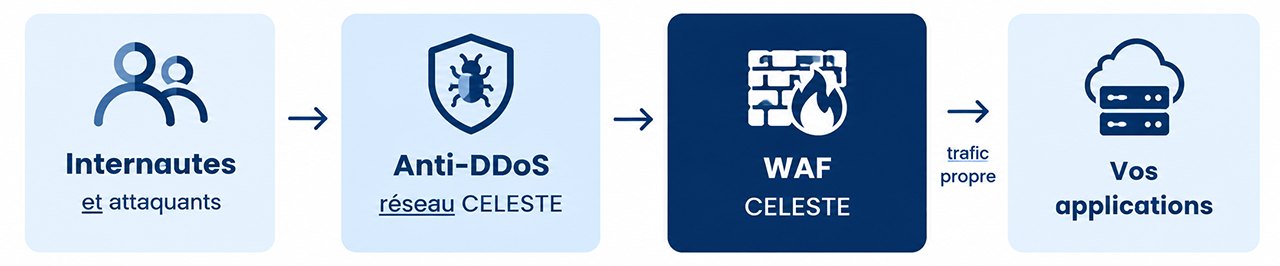
Le parcours du trafic chez CELESTE : l'Anti-DDoS réseau absorbe les attaques volumétriques, le WAF filtre les requêtes web avant vos applications.
La décision repose sur des règles de filtrage : des signatures d'attaques connues (mots-clés, motifs de requêtes) et, selon les solutions, des analyses comportementales (rythme anormal de requêtes, enchaînements suspects). Parmi les briques répandues pour construire un WAF, on trouve le moteur open source ModSecurity, associé aux règles OWASP Core Rule Set, le jeu de règles maintenu par la fondation OWASP pour contrer les risques de son référentiel Top 10, et c'est ce socle que CELESTE a retenu.
Un point de vigilance : aucun jeu de règles n'est parfait du premier coup. Un WAF mal réglé peut bloquer des utilisateurs légitimes (faux positifs) ou laisser passer certaines attaques. C'est pourquoi une mise en service sérieuse comporte toujours une phase d'observation et d'ajustement des règles à votre trafic réel.
Pourquoi protéger vos applications web ?
Sites e-commerce, extranets, portails clients, API : vos applications web sont devenues la première porte d'entrée des attaquants, car elles sont exposées par nature et évoluent en permanence. La menace ne faiblit pas : en 2025, l'ANSSI a confirmé 1 366 incidents de sécurité, tous périmètres confondus, et les incidents d'exfiltration de données ont progressé d'environ 51 % en un an (196 cas contre 130 en 2024). Source : ANSSI, Panorama de la cybermenace 2025.
1 366
incidents confirmés par l'ANSSI en 2025
+51 %
d'incidents d'exfiltration de données en un an
Top 10
OWASP : le référentiel mondial des risques applicatifs
Sources : ANSSI, Panorama de la cybermenace 2025 · OWASP Top 10
Face à ce risque, le WAF agit comme une réduction mesurable de la surface d'attaque : selon ses règles et sa configuration, il peut détecter et bloquer des tentatives d'exploitation des failles connues le temps que vos équipes corrigent le code, et il documente ce qui a été stoppé. À noter : un WAF ne corrige pas les failles de vos applications ; pour savoir lesquelles corriger en priorité, un test d'intrusion (pentest) reste la meilleure approche.
Faites évaluer votre besoin de protection par nos spécialistes.

WAF managé ou WAF en autonomie : comment choisir ?
Le marché propose deux familles de solutions : le WAF que vous installez et exploitez vous-même, et le WAF managé, opéré par un prestataire. Pour choisir votre solution WAF, quatre critères pèsent plus que la technologie elle-même :
- Qui écrit et maintient les règles ? C'est le premier critère : un WAF mal réglé bloque vos clients ou laisse passer les attaques. En autonomie, c'est votre équipe ; en managé, c'est le prestataire ;
- Où le trafic est déchiffré et analysé : dans vos locaux, dans un datacenter en France ou à l'étranger, un point clé pour les données sensibles ;
- La gestion des faux positifs : qui surveille, qui ajuste, en combien de temps ;
- La capacité à absorber la charge de vos applications aux pics de trafic.
Un WAF open source comme ModSecurity installé en autonomie ne coûte rien en licence, mais suppose d'écrire ses règles, de les maintenir face à des menaces qui évoluent chaque semaine, et de recruter ou mobiliser les compétences pour le faire. Un service WAF managé remplace cette compétence interne : le prestataire déploie, exploite et ajuste ; vous suivez l'activité depuis un tableau de bord.
Le WAF managé CELESTE : lancement prévu en décembre 2026
Le lancement de l'offre WAF managée CELESTE est prévu en décembre 2026, en complément de nos autres solutions de cybersécurité. Son principe : un reverse proxy filtrant placé devant vos applications, dont nos équipes assurent le déploiement, l'exploitation et la maintenance, sans que vous ayez une seule règle à écrire. Le trafic est analysé dans des datacenters en France, sur un socle technologique open source éprouvé (ModSecurity et les règles OWASP Core Rule Set), porté par une technologie éditée en France et référencée au SILL.
Trois modes de déploiement couvriront les différents niveaux de criticité :
WAF mutualisé
L'essentiel de la protection sur une plateforme partagée et hautement disponible. Pour les PME, sites vitrines et e-commerce.
WAF dédié
Une instance réservée à vos applications, en reverse proxy devant vos serveurs. Isolation complète et règles sur mesure.
WAF dédié haute disponibilité
Une architecture redondée pour les applications critiques qui ne peuvent pas s'arrêter. Maintenance sans coupure.
La mise en service suit un parcours progressif, conçu pour sécuriser vos applications sans perturber votre activité :
- Qualification: vos applications, leur criticité, votre architecture (le mode de déploiement dépend de votre hébergement et de votre connectivité) ;
- Déploiement: en quelques jours ouvrés ;
- Observation: le WAF analyse votre trafic en mode détection, sans rien bloquer, et les règles sont ajustées à vos applications ;
- Blocage: activé uniquement après votre validation ;
- Exploitation: supervision et maintenance par CELESTE, avec un tableau de bord pour suivre les attaques stoppées.
À qui s'adresse un WAF ?
Dès que vous publiez un site, un portail ou une API, vous êtes concerné. Le WAF s'adresse en particulier aux acteurs qui exposent des applications à forte valeur :
Industrie, transport et énergie
Portails fournisseurs, applications métier et interfaces d'exploitation exposées en continu.
Éditeurs de logiciels et SaaS
Applications et API clients, plateformes hébergées multi-clients.
Collectivités et secteur public
Services en ligne aux usagers, démarches administratives et données sensibles.
Il complète aussi la protection des acteurs du e-commerce et du retail, de la santé et du médico-social (avec des exigences d'hébergement HDS), ou de la banque et de l'assurance. En fournissant un filtrage documenté et des journaux conservés, il contribue aux démarches de conformité NIS2, DORA, HDS ou ISO 27001, comme une brique d'un dispositif plus large qui comprend aussi l'organisation, la gestion des accès et la supervision.
Foire aux questions : le WAF en 8 questions
C'est quoi un WAF en informatique ?
En informatique, un WAF (Web Application Firewall), ou pare-feu applicatif web, est une protection placée entre Internet et vos applications web. Il analyse chaque requête reçue par un site, un portail ou une API et bloque celles qui correspondent à une attaque : injection de code, vol de session, robot malveillant. Les requêtes légitimes arrivent normalement à vos serveurs.
Quelle est la différence entre un WAF et un pare-feu réseau ?
Le pare-feu réseau décide qui peut communiquer avec quoi, en filtrant les adresses IP et les ports. Le WAF regarde ce qui est demandé : il ouvre la requête web et en lit le contenu. Une injection SQL passe un pare-feu réseau sans difficulté, puisqu’elle arrive sur un port autorisé. Le WAF, lui, analyse le contenu de la requête et peut la bloquer selon ses règles. Les deux protections sont complémentaires.
Un WAF remplace-t-il une protection Anti-DDoS ?
Non, les deux sont complémentaires. L’Anti-DDoS absorbe les attaques volumétriques qui cherchent à saturer votre bande passante ou vos serveurs. Le WAF bloque les attaques ciblées, souvent discrètes, qui exploitent une faille de l’application. Un dispositif complet combine les deux couches.
Qu'est-ce que l'OWASP Top 10 ?
L’OWASP Top 10 est le référentiel mondial des risques de sécurité les plus critiques pour les applications web, publié par la fondation OWASP. On y trouve notamment les injections, les défauts de contrôle d’accès et les composants vulnérables. C’est contre ces risques que les jeux de règles comme OWASP Core Rule Set sont conçus et maintenus.
Un WAF protège-t-il contre toutes les failles d'une application ?
Non. Un WAF vise à bloquer l’exploitation des failles connues, mais il ne corrige pas le code : il protège l’application le temps que votre équipe ou votre agence corrige. Un WAF est une réduction du risque, pas son élimination. Pour prioriser les corrections, un test d’intrusion reste la meilleure approche.
Faut-il modifier son application pour installer un WAF ?
Dans la grande majorité des cas, non : le WAF fonctionne en reverse proxy et vos applications restent inchangées. La mise en service dépend toutefois de votre architecture (hébergement, connectivité, criticité) : une phase de qualification permet de valider le mode de déploiement adapté avant toute intervention.
Un WAF peut-il bloquer des utilisateurs légitimes ?
C’est le risque des faux positifs, et c’est pour cela qu’une mise en service sérieuse démarre toujours en mode observation : le WAF analyse le trafic sans rien bloquer, les règles sont ajustées à vos applications, et le blocage n’est activé qu’après validation de votre côté.
Qui écrit et maintient les règles d'un WAF managé ?
Dans une offre managée, c’est le prestataire : il déploie le WAF, l’exploite, maintient les règles à jour face aux nouvelles menaces et traite les faux positifs. Vous suivez l’activité depuis un tableau de bord, sans recrutement ni astreinte. Pour aller plus loin, la supervision des alertes en continu par un SOC (Security Operations Center) est possible, en prestation complémentaire et après qualification de votre besoin.
Le WAF, une brique de votre défense en profondeur
Le WAF est la réponse à un angle mort précis : le contenu des requêtes web, que le pare-feu réseau et l'Anti-DDoS ne couvrent pas. Placé devant vos applications, filtré par des règles maintenues face aux menaces, il réduit votre surface d'attaque et vous donne la visibilité sur ce qui tente de vous atteindre. La vraie décision n'est pas technologique : c'est le choix entre l'exploiter vous-même ou le confier à un opérateur qui le gère pour vous.
À lire également
Le ZTNA : faites évoluer la sécurité de vos…
Le Zero Trust Network Access (ZTNA) est une approche de…
Cybersécurité PME : Notre guide pour protéger votre entreprise
Aujourd’hui, les petites et moyennes entreprises sont devenues une cible…
Des solutions pour se protéger contre les attaques DDOS
Les attaques par déni de services distribués en hausse CELESTE…